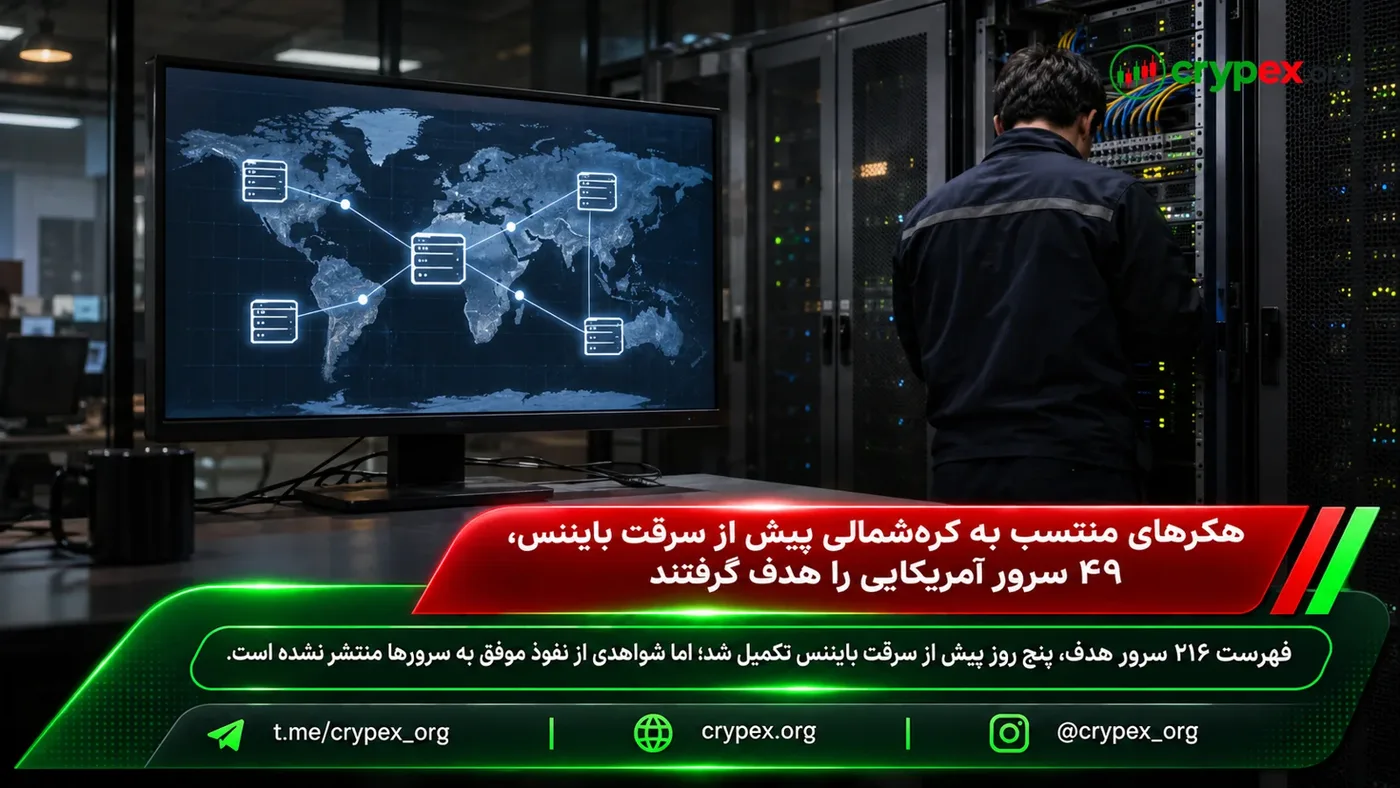
هکرهای منتسب به کرهشمالی پیش از سرقت بایننس، ۴۹ سرور آمریکایی را هدف گرفتند
فهرست ۲۱۶ سرور هدف، پنج روز پیش از سرقت بایننس تکمیل شد؛ اما شواهدی از نفوذ موفق به سرورها منتشر نشده است.
نکات کلیدی
• فهرست هکرها شامل ۲۱۶ سرور در کشورهای مختلف بود. • ۴۹ سرور آمریکایی در صدر فهرست هدف قرار داشتند. • گروه منتسب به لازاروس ادعا کرد روی بیشتر سرورها چیزی کاشته است. • شرکت امنیتی فقط هدفگیری سرورها را تأیید کرده، نه نفوذ موفق را.
نفوذ تأیید نشده است
شرکت امنیت سایبریای که پیامها را به دست آورده، ارتباط آنها با لازاروس را با اطمینان بالا ارزیابی کرده است؛ اما میگوید قرارگرفتن در فهرست فقط هدفگیری را نشان میدهد و اثباتکننده نفوذ نیست. در توصیهنامه منتشرشده، هیچ قربانی تأییدشدهای معرفی نشده است.
توصیه امنیتی این است که PHP بهروزرسانی شود و همه فرایندهای آن دوباره راهاندازی شوند؛ بهروزرسانی وبسایت بهتنهایی برای بستن آسیبپذیری کافی نیست. توصیهنامه ارتباطی میان این فهرست و سرقت بایننس مطرح نمیکند؛ افبیآی در پروندهای جداگانه کرهشمالی را مسئول آن سرقت دانسته است.
۲۱۶ سرور
اهداف فهرستشده
۴۹ سرور
اهداف آمریکایی
۶.۳ میلیارد دلار
زیان بایننس
۶۹٪
سهم وبسایتهای PHP
چرا این خبر مهم است؟
این گزارش از هدفگیری سرورهایی با آسیبپذیریهای فعال سوءاستفادهشده حکایت دارد، اما نفوذ به اهداف فهرستشده را تأیید نمیکند. با توجه به اشاره به اطلاعات مالی و کیفپول، موضوع برای فعالان زیرساخت و امنیت داراییهای دیجیتال اهمیت دارد.
پرسشهای پرتکرار
آیا نفوذ به سرورهای فهرستشده تأیید شده است؟
خیر؛ شواهد منتشرشده هدفگیری را نشان میدهد، نه نفوذ موفق.
چه اقدامی برای رفع آسیبپذیری PHP توصیه شده است؟
بهروزرسانی PHP و راهاندازی دوباره همه فرایندهای آن.
- #عمومی
- #Cybersecurity
- #PHP
- #Lazarus
- #Binance
این خبر بازنویسی فارسی گزارش منبع اصلی است و توصیهی سرمایهگذاری نیست. پیش از هر تصمیم مالی، منبع اصلی را بررسی و ریسک خود را بسنجید.