نامههای جعلی با اطلاعات افشاشده، مشتریان SafePal را هدف گرفتند
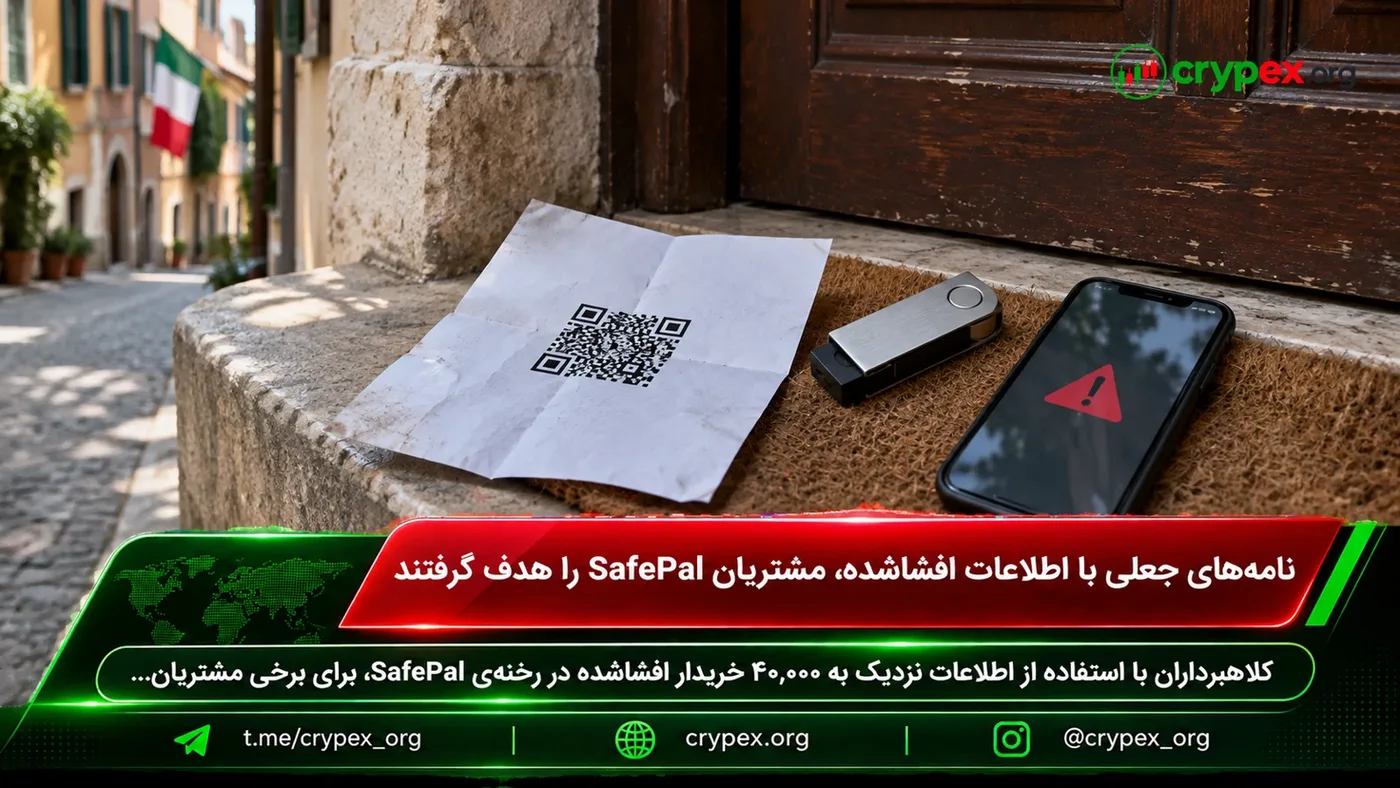
کلاهبرداران با استفاده از اطلاعات نزدیک به ۴۰,۰۰۰ خریدار افشاشده در رخنهی SafePal، برای برخی مشتریان ایتالیایی نامههای جعلی فرستادهاند.
نکات کلیدی
• نامههای جعلی با نام، نشانی و جزئیات سفارش مشتریان ارسال شدهاند. • QR code نامهها به وبسایتی جعلی هدایت میشود که عبارت بازیابی کیف پول را میخواهد. • رخنهی اطلاعات سفارش، ۳۹,۷۹۸ مشتری SafePal را تحت تأثیر قرار داد. • SafePal میگوید کلیدهای خصوصی و عبارتهای بازیابی افشا نشدهاند و زیرساخت کیف پول امن است.
نامههایی با اطلاعات واقعی مشتریان
برخی مشتریان SafePal در ایتالیا نامههایی دریافت کردهاند که با استفاده از نام، نشانی و جزئیات سفارش واقعی آنها تهیه شده است. در نامه ادعا میشود که میانافزار کیف پول نقص امنیتی دارد و از گیرنده خواسته میشود QR code را اسکن کند.
این کد به وبسایتی جعلی میرسد که روی شبکهی Arweave میزبانی شده و خود را وبسایت SafePal معرفی میکند. واردکردن عبارت بازیابی در چنین صفحهای میتواند دسترسی به داراییهای کیف پول را در اختیار کلاهبرداران بگذارد.
۳۹,۷۹۸ مشتری
مشتریان تحت تأثیر
۱۶ آگوست
اعلام رخنه
مارس ۲۰۲۵ تا آوریل ۲۰۲۶
بازه سفارشها
ارتباط با رخنهی اطلاعات سفارش
SafePal این کلاهبرداری را تأیید کرده و آن را به رخنهی اطلاعاتی اعلامشده در ۱۶ آگوست مرتبط دانسته است. بنا بر اعلام شرکت، نقصی در افزونهی رهگیری سفارشها، اطلاعات ۳۹,۷۹۸ مشتری را که بین مارس ۲۰۲۵ و آوریل ۲۰۲۶ خرید کرده بودند، در معرض افشا قرار داد.
نام، ایمیل، نشانی، شماره تلفن و جزئیات خرید در میان دادههای افشاشده بود؛ اما SafePal گفته است عبارتهای بازیابی، کلیدهای خصوصی و شماره کارتها افشا نشدهاند. این شرکت تأکید کرده که کیف پولها و زیرساخت آن امن ماندهاند و هرگز نامهی فیزیکی نمیفرستد یا عبارت بازیابی درخواست نمیکند.
الگوی تکرارشوندهی فیشینگ
درخواست گزارش نامههای مشکوک از طریق صفحهی مقابله با کلاهبرداری SafePal مطرح شده است؛ این شرکت از دریافتکنندگان خواسته QR code را نیز برای بررسی ارسال کنند. ماجرای نامههای جعلی یادآور حملههای مشابهی است که پس از افشای نشانی پستی مشتریان Ledger در ۲۰۲۰ گزارش شد.
چرا این خبر مهم است؟
این رخداد نشان میدهد افشای اطلاعات تماس و سفارش میتواند زمینهی فیشینگ هدفمند علیه کاربران کیف پولهای رمزارزی را فراهم کند. طبق متن، خود عبارتهای بازیابی و کلیدهای خصوصی در رخنه افشا نشدهاند؛ خطر در فریب کاربران برای افشای آنهاست.
پرسشهای پرتکرار
آیا کیف پولهای SafePal هک شدهاند؟
SafePal میگوید زیرساخت کیف پولها امن است و رخنه به اطلاعات سفارش مربوط بوده است.
کلاهبرداران چه اطلاعاتی را بهکار میبرند؟
نام، نشانی و جزئیات سفارش مشتریان که در رخنه افشا شده بود.
- #ارز دیجیتال
- #SafePal
- #CryptoSecurity
- #Phishing
این خبر بازنویسی فارسی گزارش منبع اصلی است و توصیهی سرمایهگذاری نیست. پیش از هر تصمیم مالی، منبع اصلی را بررسی و ریسک خود را بسنجید.