در این مقاله
- چرا گذرواژهی تنها برای حساب مالی کافی نیست؟
- احراز دومرحلهای دقیقاً چه چیزی را اضافه میکند؟
- کدام روش ورود را برای حساب خود انتخاب کنید؟
- انتخاب را اینطور انجام دهید
- وقتی پیام ورود مشکوک میرسد، گامبهگام چه کنید؟
- اگر تلفن گم شد یا کدها در دسترس نبودند چه کنید؟
- کدهای بازیابی را جدا نگه دارید
- کدام اشتباهها راه فیشینگ را باز میگذارند؟
- چکلیست امنسازی ایمیل و حساب مالی
- از کجا ادامه دهید؟
خلاصه در ۳۰ ثانیه
- احراز دومرحلهای ورود را به گذرواژهی تنها وابسته نمیگذارد.
- کلید امنیتی و گذرکلید در برابر فیشینگ مقاومتر از کد پیامکی یا کد برنامه هستند.
- کد یکبارمصرف را فقط در صفحهای وارد کنید که خودتان از مسیر رسمی باز کردهاید.
- پیوند پیام ناخواسته را باز نکنید؛ نشانی رسمی را جداگانه وارد کنید.
- کدهای بازیابی را امن و جدا از ایمیل و تلفن نگه دارید.
- پس از هشدار ورود ناشناس، نشستها و مسیرهای بازیابی حساب را بررسی کنید.
چرا گذرواژهی تنها برای حساب مالی کافی نیست؟
شاید گذرواژهتان را فراموش کردهاید یا پیام ورود ناآشنایی دیدهاید. شاید هم به صفحهای رسیدهاید که دقیقاً شبیه کارگزاری یا صرافی شماست. در هر سه حالت، فقط یاد نیاوردن یک رمز مهم نیست: شخص دیگری ممکن است آن را حدس زده، از جایی دیگر به دست آورده یا با صفحهی جعلی از شما گرفته باشد. برای حساب مالی، یک گذرواژهی یکتا بههمراه یک لایهی دیگر برای تأیید هویت، پایهی محافظت است.
ایمیل اصلیتان را هم در اولویت بگذارید. دسترسی به صندوق ایمیل میتواند پیوندهای بازنشانی گذرواژهی حسابهای دیگر را هم در اختیار مهاجم بگذارد. برای ایمیل و حساب مالی، گذرواژهی جداگانه بسازید و آنها را در مدیر گذرواژه نگه دارید. احراز دومرحلهای را هم از تنظیمات رسمی هر سرویس فعال کنید. احراز چندعاملی (Multi-Factor Authentication) یک عامل دیگر به ورود اضافه میکند، اما جای گذرواژهی یکتا را نمیگیرد.
یک لایهی دفاعی، نه مصونیت کامل
احراز دومرحلهای ورود را دشوارتر میکند، اما بهتنهایی کافی نیست. گذرواژهی یکتا را حفظ کنید و اطلاعات ورود یا کدها را در پیوندهای پیامهای ناخواسته وارد نکنید.
در ادامه، اول با عوامل ورود آشنا میشوید، بعد روش مناسب را انتخاب میکنید و نشانههای فیشینگ را میشناسید. سپس میبینید پس از رخداد چه کاری باید کرد. در پایان، یک چکلیست برای امنسازی حساب ایمیل و حساب مالی خواهید داشت. اگر هشدار ورود ناشناس دیدید، از مسیر رسمی رمز را عوض کنید، نشستهای فعال را ببندید و روشهای بازیابی را بازبینی کنید؛ جزئیات در بخشهای مربوط آمده است.
احراز دومرحلهای دقیقاً چه چیزی را اضافه میکند؟
احراز دومرحلهای یعنی برای ورود، علاوه بر گذرواژه، یک مدرک دیگر هم بدهید. این مدرک از سه گروه میآید: چیزی که میدانید، مثل گذرواژه؛ چیزی که دارید، مثل تلفن یا کلید امنیتی؛ و ویژگی زیستی، مثل اثر انگشت. اثر انگشت روی تلفن فقط قفل همان دستگاه را باز میکند؛ سرویس برای ورود باز هم کلید امنیتی یا تأیید دیگری میخواهد.
دو مرحله همیشه دو عامل مستقل نیستند. اگر سرویس دو پرسش دانستنی بخواهد، مثل گذرواژه و پاسخ یک پرسش امنیتی، هر دو از گروه «چیزی که میدانید»اند. در احراز دومرحلهایِ واقعی، گذرواژه با مدرکی از گروه دیگر همراه میشود؛ مثلاً کدی که تلفن دریافت یا تولید میکند.
- شناسهی حساب و گذرواژه را وارد میکنید.
- سرویس عامل دوم را میخواهد؛ برای نمونه کد، تأیید درونبرنامهای یا کلید امنیتی.
- پس از پذیرفتهشدن هر دو مرحله، سرویس نشست ورود ایجاد میکند تا بتوانید از حساب استفاده کنید.
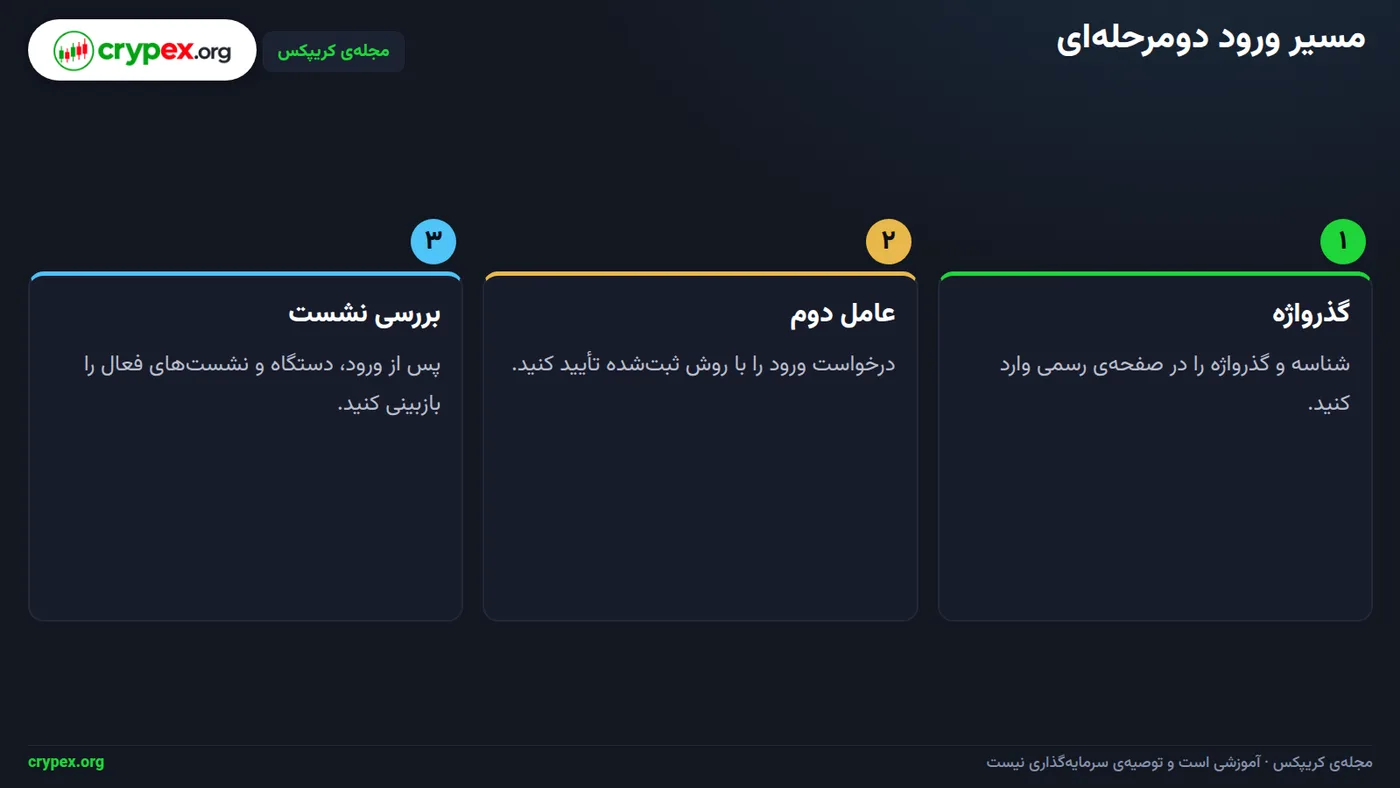
در تصویر بالا، مسیر ورود و بازبینی نشست حساب کنار هم دیده میشوند. روشهای عامل دوم یکجور امن نیستند: پیامک در برابر جابهجایی سیمکارت آسیبپذیر است؛ کد برنامهی تولید کد را میتوان در صفحهی جعلی وارد کرد؛ و درخواست تأیید درونبرنامهای را فقط وقتی قبول کنید که خودتان همان لحظه ورود را آغاز کردهاید. اگر سرویس کلید امنیتی یا گذرکلید دارد، آن را به پیامک و کد برنامه ترجیح دهید.
برای فعالسازی، وارد وبسایت یا برنامهی رسمی سرویس شوید و در تنظیمات، بخش «امنیت» یا «ورود» را پیدا کنید؛ نام دقیق گزینهها در سرویسهای مختلف فرق دارد. احراز دومرحلهای را حتماً برای ایمیل اصلی و حسابهای مالی فعال کنید. کد ورود یا کد یکبارمصرف را هرگز برای کسی نفرستید؛ پشتیبانی واقعی هیچوقت آن را نمیخواهد.
کدام روش ورود را برای حساب خود انتخاب کنید؟
برای انتخاب روش ورود، اول گزینههای امنیتی سرویس را در تنظیمات رسمی ببینید. پیامک یا ایمیل یک کد برایتان میفرستد؛ برنامهی احراز هویت هم کد یکبارمصرف میسازد. کلید امنیتی یا گذرکلید، ورود را به دامنهی معتبر سرویس پیوند میدهد و درخواست را برای نشانی دیگری تأیید نمیکند.
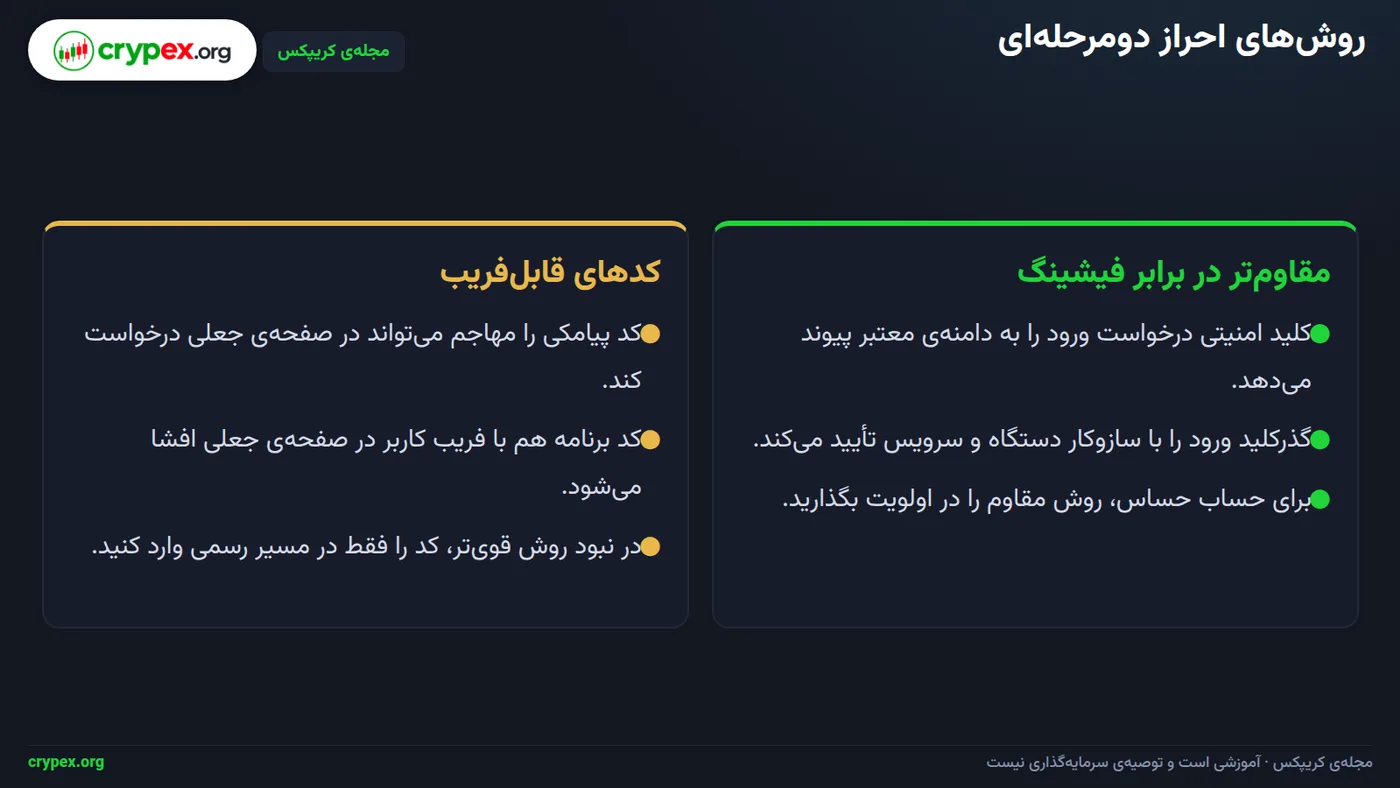
در تصویر بالا، تفاوت اصلی روشن است: کد پیامکی یا برنامهای را میتوان در صفحهای جعلی هم وارد کرد؛ احراز مبتنی بر دامنه برای آن صفحه پاسخ معتبر نمیسازد. در فیشینگ (Phishing)، مهاجم شما را به صفحهای میکشاند که نشانیاش تحت کنترل اوست؛ مثلاً صفحهای شبیه صرافی با نشانی متفاوت. واردکردن گذرواژه یا کد در آن صفحه، اطلاعات ورود را به مهاجم میدهد.
انتخاب را اینطور انجام دهید
- اگر سرویس از کلید امنیتی یا گذرکلید پشتیبانی میکند، یکی از آنها را انتخاب کنید و از تنظیمات رسمی همان سرویس فعالش کنید.
- اگر این گزینهها در دسترس نیستند، برنامهی احراز هویت را بهکار ببرید؛ کدهایش را فقط در صفحهای وارد کنید که نشانی آن را خودتان بررسی کردهاید.
- پیامک را فقط زمانی انتخاب کنید که گزینهی قویتری موجود نیست. برای کد ایمیلی، صندوق ایمیل اصلی را هم با گذرواژهی یکتا و احراز دومرحلهای امن کنید.
برای ورود، نشانی سایت را خودتان بنویسید یا از نشانک ذخیرهشده استفاده کنید؛ از پیوند پیام ناخواسته وارد نشوید. کد ورود، گذرواژه یا کد بازیابی را برای هیچکس نفرستید؛ پشتیبانی واقعی هرگز آن را نمیخواهد.
یک لایهی امنیتی، نه مصونیت کامل
هیچیک از این روشها جلوی همهی شیوههای تصاحب حساب را نمیگیرد؛ فریب کاربر یا بازیابی ناامن همچنان خطرساز است. روشهای بازیابی را هم از تنظیمات رسمی سرویس بازبینی کنید.
وقتی پیام ورود مشکوک میرسد، گامبهگام چه کنید؟
پیامکی میرسد: «برای جلوگیری از بستهشدن حساب، همین حالا وارد این پیوند شوید و کد یکبارمصرف را بفرستید.» این پیام هشدار ورود مشکوک است. درخواست فوری برای واردکردن یا فرستادن کد، دلیل امنبودن پیوند نیست.
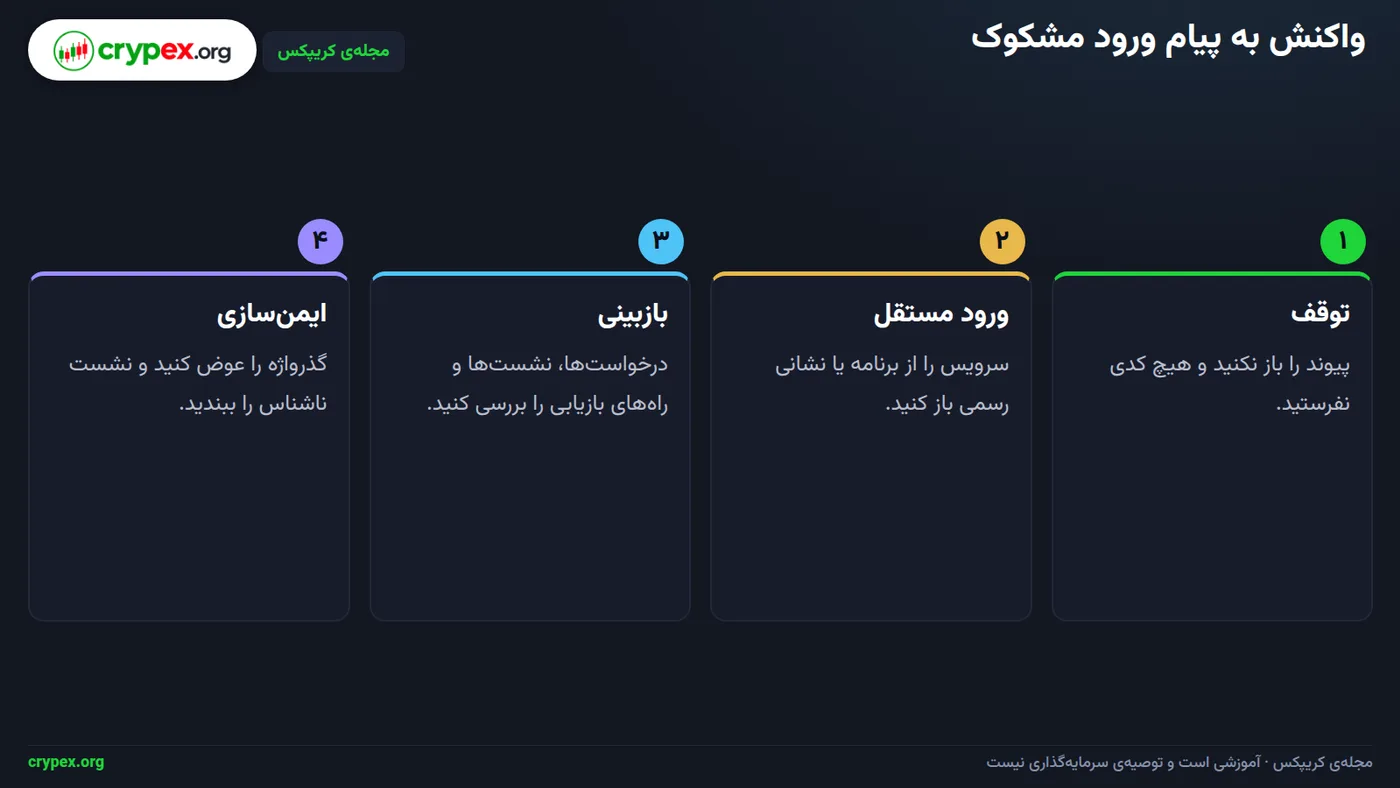
در تصویر بالا ترتیب اقدام را میبینید. از همان پیام برای تأیید درخواست استفاده نکنید؛ سرویس را جداگانه بررسی کنید.
- گام اول: مکث کنید و پیوند را باز نکنید؛ به پیام پاسخ ندهید و کد ورود، گذرواژه یا کد بازیابی را برای هیچکس نفرستید. پشتیبانی واقعی هم این اطلاعات را از شما نمیخواهد.
- گام دوم: سرویس را از برنامهی رسمی باز کنید یا نشانی آن را خودتان در مرورگر تایپ کنید؛ میتوانید از نشانک ذخیرهشدهی خودتان هم استفاده کنید. از پیوند پیامک وارد نشوید و کد را در صفحهای که آن پیوند باز میکند ننویسید.
- گام سوم: اگر اعلان ورود یا درخواست تأیید ورود ناشناس دیدید، آن را رد کنید. سپس در تنظیمات امنیتی، اعلانهای ورود و نشستهای فعال را بررسی کنید تا زمان یا دستگاه ناآشنا را پیدا کنید.
- گام چهارم: از مسیر رسمی، گذرواژه را عوض کنید و گذرواژهای یکتا را در مدیر گذرواژه نگه دارید. نشست ناشناس را پایان دهید و نشانی ایمیل و شمارهی بازیابی را بررسی کنید؛ هر موردی را که تغییر نکردهاید، اصلاح کنید.
در مثال بازیابی، ۸ کد دریافت کردهاید و ۲ کد را به کار بردهاید: ۸−۲=۶ کد باقیمانده. این ۶ کد هنوز قابل استفادهاند. آنها را جدا از تلفن و صندوق ایمیل، در جایی امن و آفلاین نگه دارید. بعد از استفاده از کدها، از تنظیمات رسمی کدهای تازه بگیرید و محل نگهداریشان را بهروز کنید.
اگر تلفن گم شد یا کدها در دسترس نبودند چه کنید؟
اگر تلفن یا سیمکارتتان گم شد، از دستگاهی امن وارد حساب اپراتور همراه و حسابهای مهمتان شوید. روشهای بازیابی را بازبینی کنید و نشستهای تلفن گمشده را ببندید. اگر ورود ناشناس دیدید، گذرواژه را از مسیر رسمی عوض کنید. ایمیل اصلی و حسابهای مالی را در اولویت بگذارید.
| روش | دسترسی هنگام نبودن تلفن | مقاومت در برابر فیشینگ | نیاز به برنامهی بازیابی |
|---|---|---|---|
| پیامک | به شماره و سیمکارت نیاز دارد | کم؛ انتقال غیرمجاز سیمکارت میتواند کد را به دیگری برساند | بازیابی شماره از اپراتور یا راه جایگزین دسترسی |
| برنامهی تولید کد | کد به برنامهی نصبشده روی دستگاه ثبتشده وابسته است | محدود؛ واردکردن کد در صفحهی جعلی میتواند آن را افشا کند | انتقال رسمی برنامه، افزودن دستگاه تازه یا کدهای بازیابی |
| کلید امنیتی | به کلید ثبتشده نیاز دارد؛ کلید دوم دسترسی جایگزین میدهد | زیاد؛ به نشانی وبسایت وابسته است | کلید دوم یا مسیر رسمی بازیابی حساب |
| گذرکلید | به دستگاه ثبتشده یا سازوکار همگامسازی آن وابسته است | زیاد؛ در برابر صفحهی جعلی طراحی مقاومی دارد | دستگاه دیگری با گذرکلید یا مسیر رسمی بازیابی سرویس |
پیش از تعویض تلفن، راه جایگزین دسترسی را آماده کنید؛ مثلاً کلید امنیتی دوم یا کدهای بازیابی. سپس دستورالعمل رسمی همان سرویس را برای انتقال برنامهی تولید کد یا افزودن دستگاه تازه دنبال کنید. اگر سرویس فقط پیامک دارد، برای حساب تلفن همراه گذرواژه و قفل حساب اپراتور بگذارید و دربارهی محافظت از انتقال سیمکارت از اپراتور بپرسید.
کدهای بازیابی را جدا نگه دارید
هنگام فعالسازی، کدهای بازیابی را ذخیره کنید. تنها نسخه را در همان تلفن یا ایمیل نگه ندارید؛ آنها را جدا از تلفن و ایمیل، در جایی امن و آفلاین بگذارید. هر کد را فقط یکبار استفاده کنید و بعد از مصرف، از تنظیمات رسمی حساب کدهای تازه بگیرید و کدهای مصرفشده را کنار بگذارید.
بازیابی را از مسیر رسمی آغاز کنید
نشانی سایت را خودتان تایپ کنید یا از نشانک ذخیرهشده بروید و بخش امنیت یا بازیابی حساب را باز کنید. به شماره یا نشانی داخل پیام ناخواسته اعتماد نکنید؛ کد ورود، گذرواژه یا کد بازیابی را برای هیچکس نفرستید، حتی پشتیبانی واقعی هم آنها را نمیخواهد.
کدام اشتباهها راه فیشینگ را باز میگذارند؟
فیشینگ با عجلهدادن و شبیهسازی صفحهی ورود کار میکند. اشتباه رایج این است که پیوندی در ایمیل، پیامک یا پیامرسان باز کنید و کد یکبارمصرف را در همان صفحه وارد کنید. با این کار، کد را به صفحهای میدهید که شاید متعلق به سرویس واقعی نباشد.
اگر پیامی گفت حساب شما فوراً بسته میشود، پیوند را باز نکنید. نشانی سایت را خودتان تایپ کنید یا از نشانک ذخیرهشده استفاده کنید. نمونهی این پیامک در بخش پیام ورود مشکوک بررسی شده؛ قاعدهی اصلی را به خاطر بسپارید: از پیوند ناخواسته وارد نشوید.
درخواست ناخواسته را تأیید نکنید
اگر اعلان ورودی دریافت کردید که خودتان درخواست ندادهاید، آن را رد کنید؛ تأییدکردن میتواند راه ورود مهاجم را باز کند. کد ورود یا تصویر صفحهی کد را برای هیچکس نفرستید، حتی اگر خودش را پشتیبان معرفی کند. پشتیبانی واقعی هیچوقت کد، گذرواژه یا کد بازیابی نمیخواهد.
این نشانهها را جدی بگیرید: دامنهی ناآشنا، فوریت یا تهدید، درخواست کد، درخواست نصب برنامه، یا تماس از مسیری غیررسمی. در هر مورد صفحه را ببندید، از مسیر شناختهشده وارد حساب شوید و با شمارهی رسمی پشتیبانی تماس بگیرید. هیچ برنامهای را به درخواست تماسگیرنده نصب نکنید.
حسابهای بههموابسته را جدا کنید
استفاده از یک گذرواژه برای ایمیل و حساب مالی خطرناک است: اگر گذرواژهی یکی لو برود، مهاجم همان را برای حسابهای دیگر هم امتحان میکند. برای هر حساب گذرواژهای یکتا بسازید و در مدیر گذرواژه نگه دارید. بعد از فعالکردن برنامهی احراز هویت یا کلید امنیتی، پیامک را بهعنوان روش بازیابی رها نکنید؛ تنظیمات بازیابی را بازبینی کنید.
چکلیست امنسازی ایمیل و حساب مالی
اول ایمیل اصلیتان را ایمن کنید.
گذرواژهی ایمیل اصلی را عوض کنید و یک گذرواژهی یکتا بسازید. آن را فقط در مدیر گذرواژه نگه دارید و برای حساب دیگری استفاده نکنید. بعد از تنظیمات رسمی ایمیل، احراز دومرحلهای را فعال کنید. سپس سراغ حسابهای فرعی بروید. این ترتیب مهم است، چون ایمیل برای بازنشانی گذرواژهی حسابهای دیگر استفاده میشود.
حسابهای مالی را بررسی کنید.
- از نشانی تایپشده یا نشانک ذخیرهشده وارد سایت شوید؛ پیوند پیامک یا ایمیل ناخواسته را باز نکنید.
- در تنظیمات امنیت هر سرویس، قویترین روش ورود موجود را انتخاب کنید. اگر کلید امنیتی یا گذرکلید در دسترس است، آن را به پیامک و برنامهی احراز هویت ترجیح دهید.
- پس از فعالسازی، همانجا در تنظیمات بررسی کنید که روش ورود ثبت شده و فعال است؛ فقط دیدن پیام تأیید کافی نیست.
- نشستها و دستگاههای متصل را بازبینی کنید. موارد ناشناس را خارج کنید و اگر هشدار ورود ناآشنا دیدید، گذرواژه را از مسیر رسمی عوض کنید و نشستهای فعال را ببندید.
- نشانی ایمیل و شمارهی بازیابی را بررسی کنید؛ مطمئن شوید متعلق به خودتاناند و اکنون به هر دو دسترسی دارید.
کدهای بازیابی را جدا از تلفن و ایمیل، در جایی امن و آفلاین نگه دارید. هر کد فقط یکبار قابل استفاده است؛ بعد از استفاده دوباره واردش نکنید. کدهای تازه را از تنظیمات رسمی بگیرید. کد ورود، گذرواژه و کدهای بازیابی را برای هیچکس نفرستید؛ پشتیبانی واقعی هم هرگز آنها را نمیخواهد.
بازبینی نهایی
بعد از این گامها، دوباره تنظیمات امنیت، نشستهای فعال و روشهای بازیابی را بررسی کنید. احراز دومرحلهای لایهی حفاظتی مهمی است، اما بهتنهایی کافی نیست. پیش از ورود، همیشه دامنهی سایت را بررسی کنید.
از کجا ادامه دهید؟
امنیت ورود را از ایمیل اصلی شروع کنید؛ چون بازیابی بیشتر حسابهای مالی به آن وابسته است. از تنظیمات رسمی ایمیل، روش ورود و مسیر بازیابی را بررسی کنید، بعد همین کار را برای هر حساب مالی هم انجام دهید. احراز دومرحلهای یک لایهی دفاعی اضافه میکند، اما در برابر فیشینگ یا تصاحب حساب تضمین کامل نیست.
- تنظیمات امنیت ایمیل اصلی را باز کنید؛ روش ورود، شماره یا ایمیل بازیابی و نشستهای فعال را بررسی کنید. مسیر بازیابی را جایی امن و آفلاین ثبت کنید.
- پس از ایمیل، وارد تنظیمات رسمی حساب مالی شوید و روش ورود و بازیابی آن را بررسی کنید. برای ورود از نشانیای که خودتان وارد کردهاید یا نشانک ذخیرهشده استفاده کنید، نه پیوند پیام ناخواسته.
- در هر دو حساب، گذرواژهی یکتا را در مدیر گذرواژه نگه دارید و کدهای ورود و بازیابی را برای هیچکس نفرستید؛ پشتیبانی واقعی هم آنها را نمیخواهد.
برای گام بعدی، مقالهی «بررسی بروکر پیش از واریز: مجوز، رگولاتور و چکلیست» را بخوانید تا امنیت ورود را با بررسی خود سرویس کامل کنید. مقالهی «راهنمای تشخیص کلاهبرداری: بروکر، صرافی، کیف پول و وعدهی سود» هم به شناخت الگوهای فریب کمک میکند؛ هیچ پیام یا صفحهای را فقط بهخاطر ظاهر رسمیاش معتبر ندانید.
برای سنجش بهتر حساسیت حسابهای مالی، مقالههای «روشهای واریز و برداشت» و «شناخت انواع طلا» را هم بخوانید. این دو به شما کمک میکنند مسیر جابهجایی پول و نوع دارایی را بهتر بشناسید.
اقدام امروز
امروز روش ورود به ایمیل اصلیتان را بازبینی و مسیر بازیابی را ثبت کنید. سپس همین چکلیست را روی حساب مالیتان هم اجرا کنید.
پرسشهای پرتکرار
آیا احراز دومرحلهای جلوی همهی حملههای فیشینگ را میگیرد؟
خیر. کد پیامکی و کد برنامه را میتوان با صفحهی جعلی از کاربر گرفت. کلید امنیتی یا گذرکلید برای مقاومت در برابر فیشینگ طراحی شدهاند، اما امنیت حساب همچنان به گذرواژهی یکتا، بازیابی امن و رفتار درست هنگام ورود وابسته است.
برای ورود امنتر، پیامک بهتر است یا برنامهی احراز هویت؟
برنامهی احراز هویت معمولاً انتخاب بهتری از پیامک است، اما کد آن هم در برابر فیشینگ مصون نیست. اگر سرویس پشتیبانی کند، کلید امنیتی یا گذرکلید را در اولویت بگذارید.
اگر کد ورود را در یک صفحهی مشکوک وارد کردم چه کنم؟
از مسیر رسمی سرویس وارد شوید، گذرواژه را تغییر دهید و نشستها و دستگاههای فعال را ببندید. روشهای بازیابی و حساب ایمیل مرتبط را هم بررسی کنید و در صورت دسترسی غیرمجاز، با پشتیبانی رسمی تماس بگیرید.
کدهای بازیابی را کجا نگه دارم؟
آنها را در محلی امن و آفلاین، جدا از تلفن و صندوق ایمیل نگه دارید. برای کسی نفرستید و پس از مصرف، از تنظیمات رسمی سرویس کدهای تازه بگیرید.
چطور بفهمم پیام ورود واقعاً از سرویس مالی من است؟
از پیوند پیام وارد نشوید و کد را در پاسخ پیام نفرستید. برنامهی رسمی یا نشانی ذخیرهشده را جداگانه باز کنید و اعلانها و نشستهای حساب را همانجا بررسی کنید.
اگر تلفنم را گم کنم، چطور وارد حساب میشوم؟
از روش جایگزین ثبتشده یا کد بازیابی استفاده کنید و دستورالعمل رسمی سرویس را دنبال کنید. اگر دسترسی به سیمکارت هم از دست رفته، با اپراتور از مسیر رسمی تماس بگیرید و حسابهای مهم را بررسی کنید.
این مقاله آموزشی است و توصیهی سرمایهگذاری یا سیگنال خرید و فروش نیست. معامله در بازارهای مالی ریسک دارد و مسئولیت تصمیمها با خود شماست.
اشتباهی دیدید؟ از صفحهی تماس با ما خبر بدهید تا بررسی و اصلاح شود.