در این مقاله
- اگر دستگاه یا حساب از دسترس خارج شود، چه چیزی در خطر است؟
- ریسک عملیاتی را به سه لایه تقسیم کنید
- چطور نسخهی پشتیبان قابلبازیابی بسازید؟
- بازیابی را واقعاً آزمایش کنید
- مثال گامبهگام: فاصلهی نسخهها چه مقدار اطلاعات را در معرض خطر میگذارد؟
- بازیابی را عملاً آزمایش کنید
- دستگاه معاملاتی و کلید API را چطور محدود کنید؟
- در اختلال، گمشدن دستگاه یا افشای کلید چه کنید؟
- کدام خطاهای کوچک، ریسک عملیاتی را بزرگ میکنند؟
- چکلیست ماهانه و قدم بعدی مسیر یادگیری
خلاصه در ۳۰ ثانیه
- ریسک عملیاتی از اختلال دستگاه، خطای دسترسی یا گمشدن اطلاعات میآید.
- نسخهی پشتیبان را جدا نگه دارید و بازیابی آن را آزمایش کنید.
- حساب معاملاتی را با گذرواژهی یکتا و ورود دومرحلهای محافظت کنید.
- کلید API را با کمترین مجوز لازم بسازید و برداشت را غیرفعال کنید.
- برای رخداد امنیتی، ترتیب قطع دسترسی، ابطال کلید و بازیابی را از قبل بنویسید.
اگر دستگاه یا حساب از دسترس خارج شود، چه چیزی در خطر است؟
تلفنتان درست پیش از مدیریت یک معامله خراب میشود؛ حسابتان قفل میشود؛ سوابقی را که برای بررسی تصمیمها لازم دارید پیدا نمیکنید؛ یا دسترسی یک نرمافزار به حسابتان افشا میشود. هرکدام از این وضعیتها میتواند کار شما را مختل کند، حتی اگر قیمت بازار تغییر نکرده باشد. برای نمونه، اگر هنگام قطعی تلفن نتوانید وارد حساب شوید، اجرای بهموقع حد ضرر به دسترسی جایگزین و اطلاعات ورود قابلاعتماد وابسته است.
ریسک عملیاتی، خطر زیان ناشی از اختلال در فرایندها، سامانهها، دستگاهها یا دسترسیهاست؛ نه زیانی که از حرکت قیمت ناشی میشود. وقتی چند معامله را همزمان مدیریت میکنید، باید بتوانید موقعیتها، سفارشها و سوابق مرتبط را بهموقع ببینید. اگر اطلاعات ناقص باشد یا ابزار ورود در دسترس نباشد، ممکن است نتوانید وضعیت هر معامله را درست ارزیابی کنید.
برای برنامهریزی، سه دارایی عملیاتی را جداگانه بشناسید: امکان ورود به حساب، اطلاعات لازم برای تصمیمگیری مانند سوابق و جزئیات معامله، و کنترل مجوزهای اتصال نرمافزارها به حساب. برای حساب معاملاتی گذرواژهی یکتا بسازید و ورود دومرحلهای را فعال کنید. اطلاعات مهم حساب و سوابق معاملاتی را رمزگذاریشده نگه دارید و نسخهای را روی دستگاهی جدا قرار دهید.
روال را قابلآزمایش کنید
هدف، داشتن یک روال روشن است که بتوانید آن را اجرا کنید، آزمایش کنید و پس از رخداد بازبینی کنید. برای نمونه، تمرین ورود از راه جایگزین و پیدا کردن نسخهی سوابق کمک میکند پیش از اختلال واقعی، کمبودهای روال را ببینید.
پشتیبانگیری بهتنهایی کافی نیست: اگر نسخه را نتوانید بازیابی کنید، در زمان اختلال به اطلاعات لازم دسترسی ندارید. همچنین، اتصال نرمافزارها را زیر نظر داشته باشید تا بدانید کدامیک به حساب متصل است و چه مجوزی دارد. جزئیات فاصلهی نسخهها و مقدار اطلاعات در معرض ازدسترفتن در مثال اصلی مقاله جداگانه محاسبه میشود.
ریسک عملیاتی را به سه لایه تقسیم کنید
ریسک عملیاتی را در سه لایه ببینید: دسترسی، دستگاه و اطلاعات. ضعف هر لایه میتواند کار با حساب را مختل کند یا دسترسی ناخواسته را آسانتر کند؛ پس برای هرکدام یک دارایی مشخص و یک کنترل قابلبررسی تعیین کنید. در تصویر زیر، این سه لایه و پیوندشان با هم را میبینید.
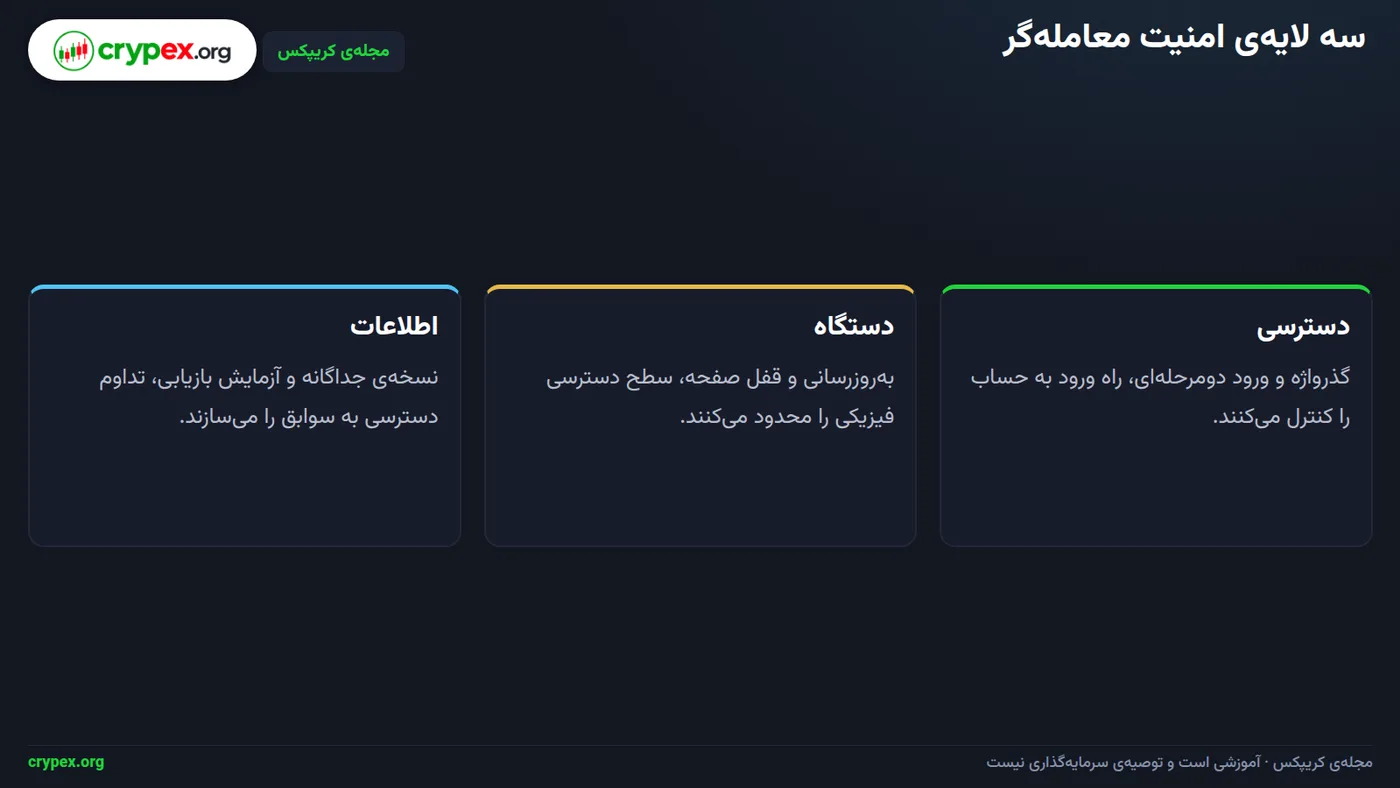
لایهی دسترسی، راه ورود به حساب و بازیابی آن را پوشش میدهد: گذرواژه، ورود دومرحلهای، ایمیل بازیابی و دستگاه مورداعتماد. برای حساب معاملاتی گذرواژهی یکتا بسازید و ورود دومرحلهای را فعال کنید. ایمیل بازیابی را هم با گذرواژهی یکتا و ورود دومرحلهای محافظت کنید؛ فهرست دستگاههای مورداعتماد را بازبینی و دستگاه ناشناس را حذف کنید.
لایهی دستگاه شامل سیستمعامل، مرورگر، شبکه، قفل صفحه و برنامههای نصبشده است. بهروزرسانی خودکار سیستمعامل و مرورگر را روشن کنید، قفل صفحه را حداکثر روی ۵ دقیقه بگذارید و برنامههایی را که نمیشناسید یا برای کار لازم ندارید حذف کنید. هنگام ورود، از شبکهای استفاده کنید که تحت کنترل شماست؛ دستگاه عمومی را بهعنوان دستگاه مورداعتماد ثبت نکنید.
لایهی اطلاعات، سوابق معاملات، تنظیمات حساب، فهرست دسترسیها و راهنمای بازیابی را در بر میگیرد. اطلاعات مهم حساب و سوابق معاملاتی را رمزگذاریشده پشتیبان بگیرید و نسخه را روی دستگاهی جدا نگه دارید. دستکم هر ۳۰ روز یکبار بازیابی را آزمایش و نتیجه را ثبت کنید؛ محاسبهی فاصلهی نسخهها و اطلاعات در معرض ازدسترفتن در بخش بعدی آمده است.
| لایه | دارایی نمونه | اقدام کنترلی مشخص | وضعیت فعالبودن | تاریخ آخرین آزمایش | مسئول انجام |
|---|---|---|---|---|---|
| دسترسی | حساب معاملاتی | گذرواژهی یکتا و ورود دومرحلهای؛ حذف دستگاه ناشناس | فعال / غیرفعال | تاریخ ثبتشده | صاحب حساب |
| دستگاه | رایانهی معاملاتی | بهروزرسانی خودکار و قفل صفحهی حداکثر ۵ دقیقهای | فعال / غیرفعال | تاریخ ثبتشده | کاربر دستگاه |
| اطلاعات | سوابق معاملات | نسخهی رمزگذاریشده روی دستگاه جدا و بازیابی آزمایشی هر ۳۰ روز | فعال / غیرفعال | تاریخ ثبتشده | مسئول پشتیبانگیری |
کنترل خوب فقط یک تنظیم نیست؛ باید بتوانید فعالبودن، تاریخ آخرین آزمایش و مسئول انجام آن را در یک فهرست ثبتشده بررسی کنید. اگر یکی از این خانهها خالی است، کنترل را تا زمان ثبت و آزمون، انجامنشده حساب کنید.
چطور نسخهی پشتیبان قابلبازیابی بسازید؟
پشتیبانگیری را برای اطلاعاتی انجام دهید که به ادامهی کار یا بازسازی سابقه نیاز دارید: سوابق و گزارشهای معاملاتی، تنظیمات ضروری برنامهها و دستگاه، و راهنمای دسترسی شامل مسیر ورود و روش بازیابی حساب. در راهنما ثبت کنید هر فایل به چه حساب یا برنامهای مربوط است و برای بازکردنش چه مراحلی لازم است. گذرواژه، کد ورود دومرحلهای و کلید خصوصی را در فایل معمولی یا کنار نسخهی پشتیبان ننویسید.
قاعدهی اجرایی ساده است: یک نسخهی اصلی و دستکم یک نسخهی جداگانه نگه دارید؛ نسخهی دوم را به همان دستگاه یا حسابی که نسخهی اصلی به آن وابسته است متصل نگذارید. برای مثال، اگر نسخهی اصلی روی رایانه است، نسخهی جداگانه را روی حافظهای مستقل نگه دارید و پس از تهیه، آن را جدا کنید. پس از هر تغییر مهم—مثل عوضکردن تنظیمات یا افزودن سابقهی تازه—نسخه را بهروز کنید و ماهی یکبار فهرست نسخهها، تاریخ تهیه و محل نگهداریشان را مرور کنید.
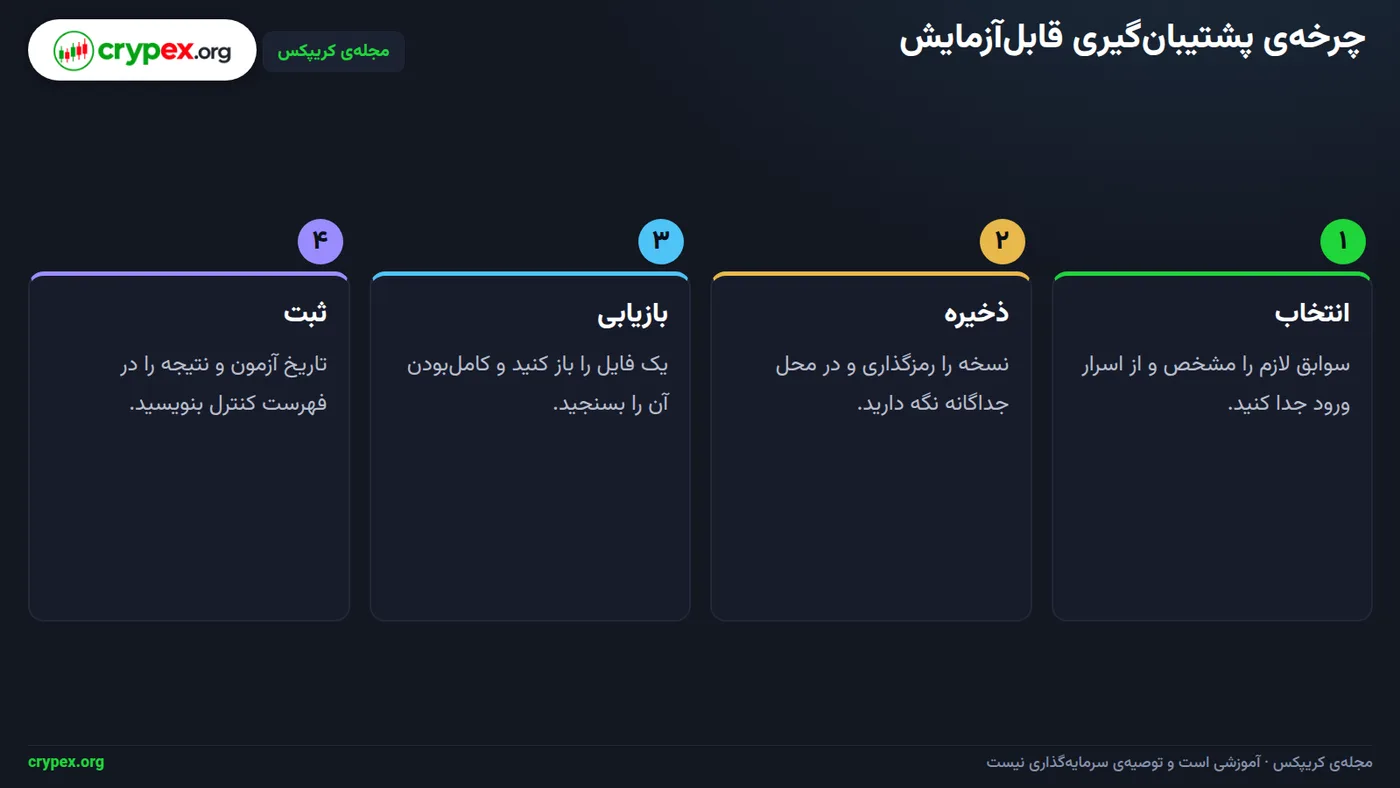
در تصویر بالا، چهار گام از تهیه تا آزمودن نسخه نشان داده شده است. فایل را رمزگذاری کنید و کلید رمزگذاری را جدا از آن، در محل امنی نگه دارید؛ اگر عبارت بازیابی برای دسترسی به کیف پول یا حساب لازم است، آن را آفلاین و جدا از فایل پشتیبان نگهداری کنید و در راهنمای دسترسی، خود عبارت را درج نکنید.
بازیابی را واقعاً آزمایش کنید
دستکم هر ۳۰ روز یکبار بازیابی آزمایشی انجام دهید؛ همان روال را پس از تغییر مهم در فایلها یا روش دسترسی نیز تکرار کنید. نسخه را در محیطی امن و جدا از کار روزمره باز کنید تا فایل اصلی ناخواسته تغییر نکند. این برنامهی نمونه را برای هر آزمون اجرا کنید:
- نسخهای را از فهرست انتخاب کنید و تاریخ، محل و نوع فایل آن را ثبت کنید.
- در محیط امن، فایل را با کلید رمزگذاریِ جداگانه باز کنید؛ اگر کلید در دسترس نیست، آزمون را ناموفق ثبت کنید.
- وجود سوابق، گزارشها، تنظیمات لازم و راهنمای دسترسی را با فهرست موردنیاز تطبیق دهید و بازشدن فایلها را بررسی کنید.
- نتیجه، تاریخ آزمون، نسخهی بررسیشده و کمبودهای پیداشده را ثبت کنید؛ اگر نقصی بود، نسخهی تازه بسازید و دوباره بیازمایید.
هشدار بازیابی
نسخهی پشتیبان آزمایشنشده را بازیابیشده فرض نکنید.
مثال گامبهگام: فاصلهی نسخهها چه مقدار اطلاعات را در معرض خطر میگذارد؟
فرض کنید سوابق معاملاتی را هر روز در پایان روز ذخیره میکنید و در پایان روز سوم، یک نسخهی جداگانه روی حافظهای مستقل میگذارید. در روز چهارم، نسخهی اصلی از دسترس خارج میشود؛ تا زمان اختلال، ۱۲ ثبت معاملاتی آن روز ایجاد شده است. بنابراین آخرین نسخهی سالمِ جداگانه مربوط به پایان روز سوم است.
فاصلهی بازیابی، مدتزمان میان تهیهی آخرین نسخهی سالم و زمان اختلال است. در این مثال، از پایان روز سوم تا روز چهارم یک روز فاصله وجود دارد؛ پس فاصلهی بازیابی یک روز است. این فاصله نشان میدهد نسخهی جداگانه تا چه زمانی از سوابق را پوشش میدهد، نه اینکه بازیابی فایلها چقدر زمان میبرد.
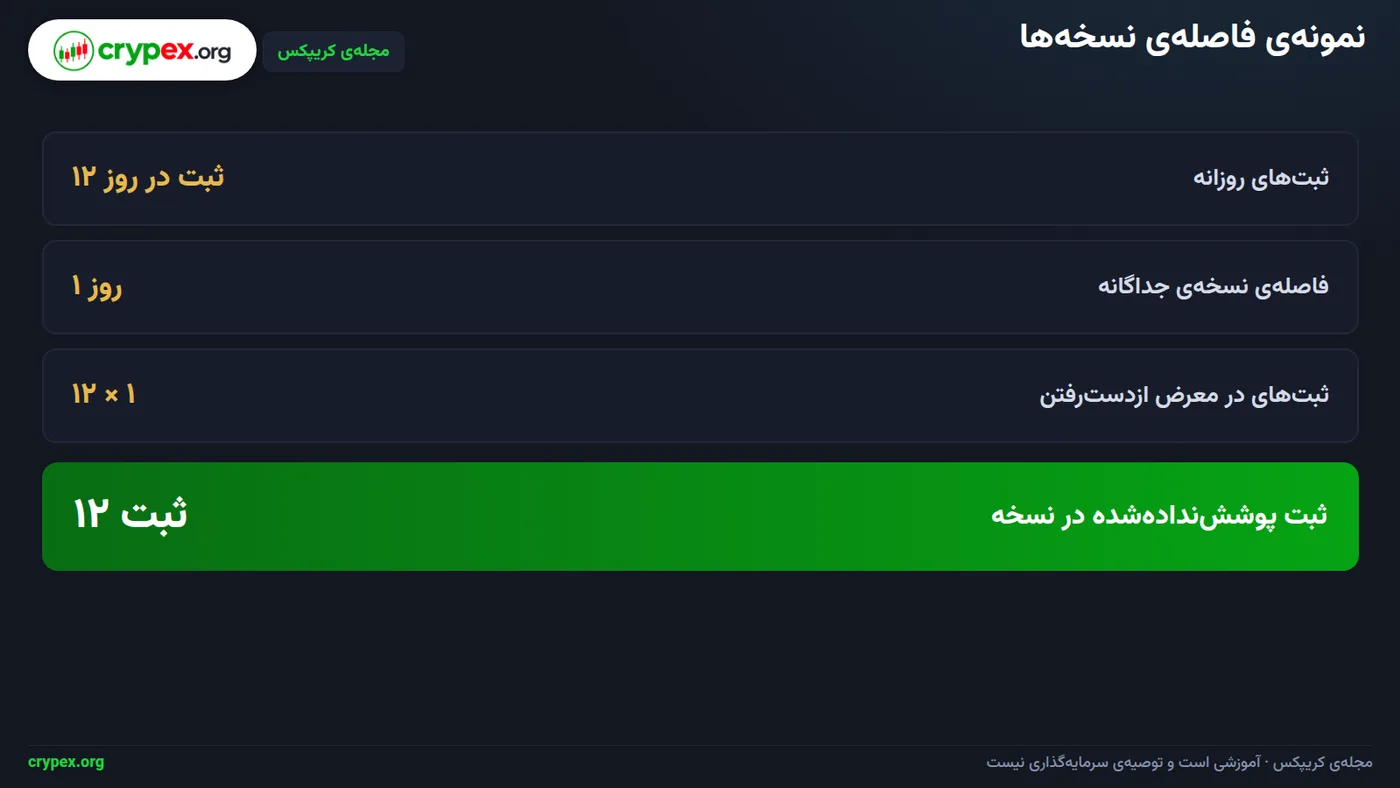
برای محاسبهی تعداد ثبتهایی که در نسخهی جداگانه نیستند، ثبتهای روزانه را در تعداد روزهای فاصله ضرب کنید: ۱۲ ثبت در روز × ۱ روز = ۱۲ ثبت. همانطور که در تصویر بالا میبینید، نسخهی پایان روز سوم، سوابقی را که در روز چهارم ثبت شدهاند در بر نمیگیرد. در نتیجه، در این نمونه ۱۲ ثبتِ روز چهارم بیرون از پوشش آن نسخه میمانند.
محدودیت محاسبه
این محاسبه فقط تعداد سوابق معاملاتیِ ثبتشده در مثال را نشان میدهد و مقدار زیان مالی را تعیین نمیکند.
بازیابی را عملاً آزمایش کنید
برای سنجیدن اینکه نسخه واقعاً قابل استفاده است، این سه گام را انجام دهید:
- یک نسخهی تازه از سوابق معاملاتی و اطلاعات مهم حساب تهیه کنید؛ آن را رمزگذاریشده روی دستگاهی جدا نگه دارید.
- یک فایل را از نسخهی جداگانه بازیابی کنید و باز کنید.
- کاملبودن و خوانابودن فایل بازیابیشده را بررسی و نتیجهی آزمون را ثبت کنید.
این بازیابی آزمایشی را دستکم هر ۳۰ روز یکبار انجام دهید و نتیجه را ثبت کنید. به این ترتیب، فقط ذخیرهشدن نسخه را بررسی نمیکنید؛ مطمئن میشوید فایل انتخابشده از آن قابل بازیابی و خواندن است.
دستگاه معاملاتی و کلید API را چطور محدود کنید؟
دستگاه معاملاتی را مثل بخشی از حساب خود ایمن کنید. بهروزرسانی خودکار سیستمعامل و مرورگر را روشن نگه دارید، قفل صفحه را حداکثر روی ۵ دقیقه تنظیم کنید، برنامهها را فقط از منبع رسمی نصب کنید و برنامههای غیرضروری را حذف کنید. این کارها را پس از راهاندازی دستگاه و در بازبینی ماهانه بررسی کنید.
برای ورود به حساب، گذرواژهای یکتا بسازید و ورود دومرحلهای را با روش ترجیحیای که خود سرویس پشتیبانی میکند فعال کنید. گذرواژه را برای حسابهای دیگر تکرار نکنید و کدها یا عاملهای ورود را در اختیار دیگران نگذارید.
کلید رابط برنامهنویسی کاربردی (API)، مجوزی است که به یک نرمافزار اجازه میدهد در محدودهی تعیینشده به حساب شما دسترسی پیدا کند. آن را مانند گذرواژه محرمانه نگه دارید؛ در پیام، تصویر، فایل عمومی یا گفتوگو با پشتیبانی نفرستید.
کلید جدا، مجوز محدود
برای هر اتصال نرمافزاری یک کلید جدا بسازید و فقط دسترسی لازم برای همان کاربرد را روشن کنید. در تصویر زیر، روال ساخت و نگهداری کلید با حداقل مجوز را دنبال کنید؛ مجوز برداشت را خاموش نگه دارید و برای هر کلید نامی بگذارید که کاربردش روشن باشد.
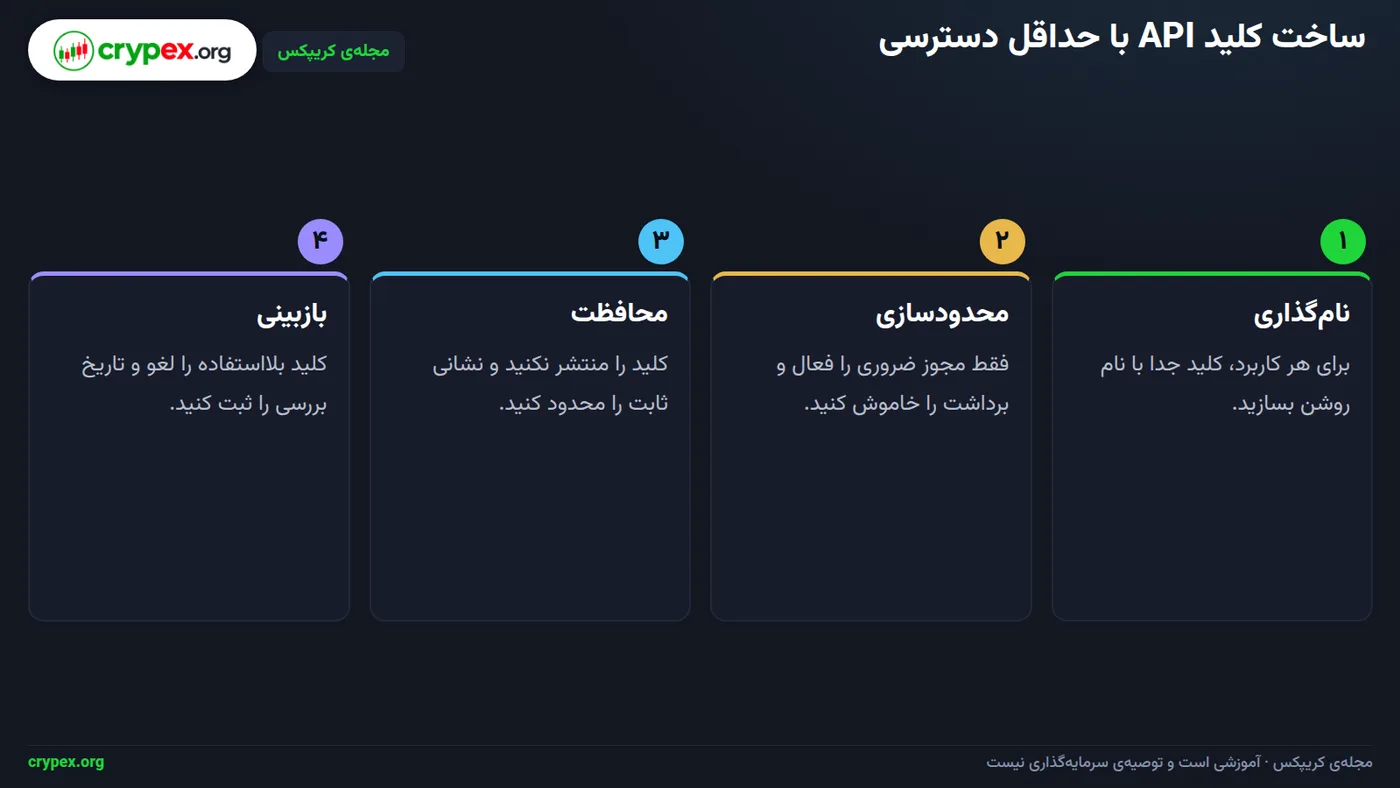
- در پنل سرویس، بخش مدیریت کلیدهای API را باز کنید و کلیدی با نام کاربرد مشخص بسازید؛ برای نمونه «گزارشگیری» یا نام نرمافزار متصلشده.
- فقط مجوزهای ضروری برای آن کاربرد را فعال کنید و مجوز برداشت را خاموش بگذارید.
- اگر نشانی اینترنتی شما ثابت و تحت کنترل خودتان است، محدودیت نشانی اینترنتی (IP) را تنظیم کنید. پیش از تغییر این محدودیت، راه دسترسی جایگزین به پنل را آماده و آزمایش کنید تا خودتان را از حساب قفل نکنید.
- تاریخ بازبینی بعدی را ثبت کنید و همهی کلیدها را دستکم هر ۳۰ روز بررسی کنید؛ کلید بلااستفاده یا مشکوک را فوراً باطل کنید.
اگر کلید افشا شد
از پنل سرویس همان کلید را فوراً باطل کنید. سپس کلیدهای دیگر، نشستهای فعال و دسترسی نرمافزارهای متصل را بررسی کنید و هر مورد ناآشنا یا غیرضروری را حذف کنید.
در اختلال، گمشدن دستگاه یا افشای کلید چه کنید؟
اگر هنوز به حساب دسترسی دارید، از مسیر رسمی همان سرویس وارد شوید؛ از پیوندهای پیامک یا ایمیل ناخواسته استفاده نکنید. سپس از دستگاهی که به آن اعتماد دارید، گذرواژهی یکتای حساب را عوض کنید و نشستهای فعال را پایان دهید؛ اگر ورود ممکن نیست، بازیابی را فقط از راهنمای رسمی سرویس آغاز کنید.
اگر کلید API افشا شده است
اول کلید مشکوک را باطل کنید؛ بعد فهرست کلیدهای باقیمانده و مجوز هرکدام را مرور کنید. برای هر اتصال نرمافزاری کلید جدا داشته باشید و فقط دسترسی لازم را روشن بگذارید؛ مجوز برداشت را خاموش نگه دارید. اگر کلیدی بلااستفاده یا مشکوک پیدا کردید، باطلش کنید و بازبینی ماهانه را در تقویم بگذارید.
اگر دستگاه گم شده یا حساب مختل است
با دستگاه دیگری که امن است، ابتدا ایمیل بازیابی و سپس حساب معاملاتی را ایمن کنید: گذرواژهها را تغییر دهید و نشستهای فعال را ببندید. قابلیت قفل یا پاکسازی از راه دور دستگاه گمشده را بررسی کنید؛ پیش از پاکسازی، شواهد رخداد را ثبت کنید. اگر دستگاه پیدا شد، پیش از استفادهی دوباره، دسترسیها و نشستهای حساب را بازبینی کنید.
- زمانی را که رخداد را دیدید، ثبت کنید.
- اقدامها را بهترتیب، همراه با زمان انجامشان، یادداشت کنید.
- پیامها و اعلانهای رسمی سرویس را نگه دارید و از پاککردن شواهد پیش از ثبت آنها بپرهیزید.
بازیابی را از منبع رسمی پیگیری کنید
مسیر بازیابی به سرویس و حوزهی حقوقی مربوط وابسته است. برای گامهای بازیابی، راهنمای رسمی همان سرویس را دنبال کنید و دربارهی آثار حقوقی با مشاور حقوقی مشورت کنید؛ این متن جایگزین راهنمای رسمی یا مشاورهی حقوقی نیست.
کدام خطاهای کوچک، ریسک عملیاتی را بزرگ میکنند؟
بعضی خطاها کوچک به نظر میرسند، اما مسیر دسترسی مهاجم یا بازیابی اطلاعات را سادهتر میکنند. برای حسابهای معاملاتی، گذرواژهی یکتا بسازید و ورود دومرحلهای را فعال کنید؛ اگر گذرواژهی یک حساب افشا شود، تکرار آن در حساب دیگر دسترسیهای بیشتری را در معرض خطر میگذارد. گذرواژهها را در ابزار مدیریت گذرواژه نگه دارید، نه در یادداشت سادهی گوشی.
نگهداری امن، نه فقط ذخیرهکردن
کلید API را در فایل متنی، پیامرسان یا مخزن کد قرار ندهید؛ این محلها ممکن است ناخواسته همگامسازی یا به اشتراک گذاشته شوند. برای هر اتصال نرمافزاری کلید جدا بسازید و روش نگهداری را با قابلیتهای رسمی همان سرویس، مانند بخش امن مدیریت کلید، تطبیق دهید. فقط مجوزهای لازم را روشن کنید و مجوز برداشت را خاموش نگه دارید؛ محدودیت IP را تنها با نشانیهای ثابت و تحت کنترل خود فعال کنید.
نسخهای که روی همان دستگاه فایل اصلی نگهداری میشود، نسخهی جداگانه نیست؛ خرابی یا گمشدن دستگاه میتواند هر دو را از دسترس خارج کند. از اطلاعات مهم حساب و سوابق معاملاتی نسخهی رمزگذاریشده بگیرید و آن را روی دستگاهی جدا نگه دارید. محل نسخه و افرادی را که به آن دسترسی دارند، مشخص کنید؛ دسترسی را به افراد ضروری محدود نگه دارید.
بازبینی با تاریخ و نتیجه
فهرستی از کلیدها و نسخهها نگه دارید و برای هر مورد تاریخ آخرین بازبینی یا آزمایش، محل نگهداری و وضعیت را ثبت کنید. نسخهی پشتیبان را دستکم هر ۳۰ روز یکبار بازیابی آزمایشی کنید و نتیجه را بنویسید؛ وجود فایل بهتنهایی نشان نمیدهد که بازیابی کار میکند. کلیدهای API را نیز ماهی یکبار بازبینی کنید و کلید بلااستفاده یا مشکوک را فوراً باطل کنید.
چکلیست ماهانه و قدم بعدی مسیر یادگیری
در پایان هر ماه، این موارد را انجام دهید و نتیجه را ثبت کنید. آزمون بازیابی نسخهی رمزگذاریشده را دستکم هر ۳۰ روز یکبار اجرا کنید؛ فقط وجود فایل را بررسی نکنید، آن را در محل امنی بازیابی کنید و بازشدن اطلاعات را بسنجید. برای هر حساب معاملاتی، یکتا بودن گذرواژه و فعال بودن ورود دومرحلهای را بازبینی کنید.
- ☐ نسخهی پشتیبان اطلاعات مهم حساب و سوابق معاملاتی را آزمایش و نتیجه را ثبت کردم؛ نسخهی جداگانه روی دستگاهی جدا نگهداری میشود.
- ☐ ورود دومرحلهای فعال است و گذرواژهی هر حساب معاملاتی یکتا است.
- ☐ دستگاههای دارای دسترسی را مرور کردم؛ دستگاه ناشناس یا بلااستفاده را از حساب خارج کردم. بهروزرسانی خودکار سیستم و مرورگر فعال است و قفل صفحه حداکثر پس از ۵ دقیقه فعال میشود.
- ☐ کلیدهای API را بازبینی کردم؛ برای هر اتصال نرمافزاری کلید جدا و فقط با مجوزهای لازم دارم. مجوز برداشت خاموش است و محدودیت IP را فقط برای نشانی ثابت و تحت کنترل خود فعال کردهام.
- ☐ کلید بلااستفاده یا مشکوک را فوراً باطل کردم.
برای هر کنترل، یک ردیف در دفتر پیگیری داشته باشید: وضعیت (انجامشده، نیازمند اقدام یا نامرتبط)، تاریخ آخرین بررسی و اقدام بعدی. برای نمونه، اگر بازیابی موفق بوده، تاریخ آزمون را بنویسید و بررسی بعدی را حداکثر ۳۰ روز بعد برنامهریزی کنید؛ اگر کلیدی بلااستفاده پیدا شد، وضعیت را «نیازمند اقدام» ثبت کنید و ابطال آن را بهعنوان اقدام بعدی بنویسید. برای نمونهی فاصلهی نسخهها و اطلاعاتی که در معرض ازدسترفتن قرار میگیرد، به محاسبهی بخش مثال گامبهگام برگردید.
ثبت، بخشی از کنترل است
چکلیست را پس از هر بازبینی بهروز کنید. تاریخ و اقدام بعدی کمک میکنند کنترلها به پیگیری منظم تبدیل شوند.
در این مقاله ابزار مرتبط کریپکس معرفی نمیشود؛ ابزارهای فهرستشدهای برای این موضوع ارائه نشدهاند. برای ادامهی مسیر یادگیری، ابتدا مقالهی «ریسک ورشکستگی: مدل، فرضها و محدودیتها» را بخوانید تا با ریسک از دسترفتن سرمایه آشنا شوید؛ سپس سراغ «تبدیل سود و زیان به ارز حساب و ریسک نرخ تبدیل» بروید تا تفاوت ارز معامله و ارز حساب را پیگیری کنید.
پرسشهای پرتکرار
هر چند وقت یکبار از سوابق معاملاتی نسخهی پشتیبان بگیرم؟
فاصله را با سرعت تغییر سوابق و مقدار اطلاعاتی که از دستدادنشان برایتان قابلقبول است تعیین کنید. برای برنامهی این مقاله، نسخهی روزانه و بازبینی ماهانه در نظر گرفته شده است؛ بازیابی نسخه را نیز آزمایش کنید.
آیا ذخیرهی نسخهی پشتیبان روی همان رایانه کافی است؟
خیر؛ خرابی یا دسترسی ناخواسته به همان دستگاه میتواند نسخهی اصلی و پشتیبان را همزمان درگیر کند. یک نسخهی جداگانه در محل یا رسانهای مستقل نگه دارید.
کلید API معاملهگری چه مجوزهایی داشته باشد؟
فقط مجوزهایی را فعال کنید که کاربرد مشخص شما نیاز دارد. مجوز برداشت را خاموش نگه دارید و اگر سرویس پشتیبانی میکند، دسترسی را به نشانیهای ثابت و تحت کنترل خود محدود کنید.
اگر کلید API افشا شد چه کنم؟
کلید را از پنل رسمی سرویس باطل کنید، نشستها و کلیدهای دیگر را مرور کنید و گذرواژهی حساب را از دستگاه امن تغییر دهید. زمان و اقدامهای انجامشده را ثبت کنید.
آیا ورود دومرحلهای بهتنهایی از حساب محافظت میکند؟
ورود دومرحلهای یک لایهی دسترسی است، نه جایگزین گذرواژهی یکتا، دستگاه بهروز، نسخهی پشتیبان و بازبینی مجوزها. آن را همراه با این کنترلها به کار ببرید.
چطور مطمئن شوم نسخهی پشتیبان قابلاستفاده است؟
یک فایل را در محیط امن از نسخه بازیابی کنید و کاملبودن و خوانایی آن را بررسی کنید. تاریخ، نتیجه و هر خطای بازیابی را ثبت کنید.
این مقاله آموزشی است و توصیهی سرمایهگذاری یا سیگنال خرید و فروش نیست. معامله در بازارهای مالی ریسک دارد و مسئولیت تصمیمها با خود شماست.
اشتباهی دیدید؟ از صفحهی تماس با ما خبر بدهید تا بررسی و اصلاح شود.